12 de agosto de 2014

PHISHING. Nueva oleada suplanta al Banco Santander

Recientemente se han detectado una gran cantidad de correos electrónicos fraudulentos haciéndose pasar por el conocido Banco Santander. Esta nueva oleada de phishing tiene como objetivo robar información a los usuarios, engañandoles a entrar en una web maliciosa que suplanta visualmente a la del banco para capturar las contraseñas de acceso.
En los correos electrónicos que reciben las víctimas podemos ver el siguiente mensaje:
  • En conformidad con las actualizaciones en nuestro servicio de comercio seguro, a partir de 08.08.2014 para utilizar su tarjeta bancaria en línea es necesario registrarse a nuestro servicio de correo electrónico seguro en línea (CES sms).
Si el usuario introduce todos los datos requeridos, los ciberdelincuentes se harán con el control total de la cuenta del comercio seguro en línea y también con la tarjeta de crédito del titular de la cuenta. Toda esta información acabará almacenándose en servidores controlados por los ciberdelincuentes para robarnos.
Recomendación
  • Se recomienda extremar las precauciones cuando recibimos un correo electrónico de nuestro banco, nunca nos pedirán nuestros datos de la tarjeta de crédito porque ellos ya los tienen. Si se tiene alguna duda con un correo, es mejor personarnos directamente en el banco y no hacerlo a través de Internet.
Fuente: OSI.es

PIRATERIA. Hacker redirige el tráfico de 19 ISP para robar Bitcoins

Un grupo de investigadores de la división SecureWorks de Dell, han descubierto una serie de incidentes en los que un hacker redirigió el tráfico en bruto de Internet de 19 ISP, con el único objetivo de robar Bitcoins. Estos hackers consiguieron redirigir una parte muy pequeña del tráfico de estos ISP incluyendo las redes de datos de Amazon, OVH y DigitalOcean.
Aunque cada redirección apenas duró 30 segundos, el hacker consiguió hacerlo hasta en 22 ocasiones y obtener el control de procesamiento de unos usuarios que estaban minando Bitcoin con el objetivo de robarlos. Según los investigadores, el hacker se estaba embolsando un flujo de Bitcoins y otras monedas digitales correspondiente a 9.000 dólares por día.
“Con este tipo de ataque, se puede obtener fácilmente una gran colección de clientes”, dice Pat Litke, uno de los investigadores de Dell, y añade “Se tarda menos de un minuto y el ataque permite tener una gran cantidad tráfico de minería bajo su control”.
Los investigadores creen que han utilizado el ataque BGP hijacking, utilizando para ello el conocido protocolo de enrutamiento entre sistemas autónomos (AS). El hacker se aprovechó de una cuenta de usuario personal de un ISP de Canadá para emitir periódicamente una petición falsa que le permitió redirigir el tráfico desde otros ISP y realizar el robo. Según se ha descubierto, esta acción tuvo lugar desde el mes de febrero hasta mayo, pero no están seguros de cómo el hacker tuvo acceso a la cuenta. El equipo de Dell no ha publicado el nombre del ISP que permitió este ataque.
Según los cálculos de Stewart y Litke, el valor de las criptomonedas robadas asciende a más de 83.000 dólares.
Fuente: Wired

TOR BROWSER BUNDLE . Falsas versiones se distribuyen por la red

En esta ocasión ha sido Tor Browser Bundle, el navegador desarrollado por el grupo de desarrolladores de la red Tor, quien ha sido víctima de estos piratas. Los usuarios malintencionados han desarrollado una nueva página web llamada torbundlebrowser.org que copia por completo la apariencia de la página web principal torproyect.org y ofrece la descarga de una versión actualizada del navegador privado Tor Browser Bundle.
Detalles a tener en cuenta 
  1. Lo primero que debe hacernos sospechar de esta página web es que la falsa web de Tor Browser Bundle no dispone de conexión HTTPS a diferencia de como hace la página web principal del proyecto Tor, por ello, obviamente no se trata de una web con un certificado de autenticidad y, probablemente, esté suplantada y controlada por piratas informáticos.
  2. En segundo lugar, cuando descargamos el navegador web desde ambas plataforma podemos ver que uno de ellos difiere 4MB de otro. Esta diferencia de tamaño es excesiva para tratarse de un cambio de versión, además no anunciado en la página web principal del proyecto, lo que debería hacernos sospechar. Lo más probable es que la versión distribuida desde la web falsa se trate de algún tipo de malware o spyware que busque controlar la actividad de los usuarios en la red, concretamente en la red Tor.
  3. La última versión disponible del navegador Tor Browser Bundle se encuentra disponible en el siguiente enlace y corresponde a la versión 3.6.3. Siempre que queramos descargar la última versión de este navegador deberemos hacerlo desde la web anterior y asegurarnos que la conexión se establece a través de HTTPS para garantizar que se trata de una web verídica.
Recomendación
  • Siempre está recomendado descargar el software desde páginas oficiales, especialmente cuando es software relacionado con seguridad, protección o privacidad ya que los piratas informáticos suelen publicar por la red diferentes versiones maliciosas y modificadas que esconden diferentes amenazas para todos los usuarios.
  • Para finalizar, Google ha actualizado sus bases de datos de malware para descargar y aquellos usuarios que utilicen Google Chrome o Firefox para descargar el archivo serán notificados de que se trata de una versión peligrosa.
Fuente: HD Moore

ORACLE DATA REDACTION. Investigador descubre vulnerabilidad

David Litchfield, un experto de seguridad informática que ya ha reportado anteriormente docenas de vulnerabilidades en varios productos de Oracle, ha detectado una nueva vulnerabilidad en este módulo que permite a un pirata informático explotar la base de datos y acceder a los datos “protegidos” en pocos segundos y sin la necesidad de utilizar un exploit para ello.
Oracle Data Redaction es una nueva función que la compañía ha incluido en su herramienta Oracle Database 12c. Este servicio está destinado a que los diferentes administradores puedan proteger fácilmente los datos más sensibles de sus bases de datos (información bancaria, por ejemplo) sin impedir al usuario hacer uso de ella en cualquier momento.
Mediante una serie de fallos de programación, el investigador de seguridad consiguió que la base de datos le devolviera una lista de supuestos datos protegidos sin la necesidad de utilizar ninguna aplicación maliciosa ni ningún exploit para ello. Mediante el uso del método RETURNING INTO, este investigador consiguió engañar a la base de datos y envió una petición haciéndose pasar por otro módulo interno de este software consiguiendo obtener como respuesta los datos que él quisiera, entre ellos, los supuestos datos protegidos de la base de datos.
Pese a esto, el nuevo módulo Oracle Data Protection es una excelente herramienta que ayuda a proteger los datos más sensibles que los usuarios introducen en Internet, permite utilizarlos sin peligro a ser secuestrados y, cuando se solucionen estas vulnerabilidades, permitirá a los administradores web proteger bastante mejor los datos más críticos de los usuarios. En los próximos días los expertos de seguridad solucionarán esta vulnerabilidad junto a los otros pequeños errores de programación que han permitido que el investigador de seguridad descubriera esta vulnerabilidad en el módulo de protección de datos de la compañía.
Fuente: The Hacker News

STEAM. Podría sumarse a la distribución de contenidos multimedia

Steam es sin duda la plataforma de distribución de videojuegos a través de Internet más grande. Con miles de títulos disponibles y grandes descuentos continuos, su número de usuarios parece crecer sin límite y los ingresos aumentan exponencialmente, por lo que la compañía ha decidido seguir creciendo en busca de nuevos horizontes.
Hace ya algún tiempo, Steam mostró su interés por entrar en el mundo de la distribución de películas, música y televisión, aunque no se conocían muchos más datos al respecto de ello. Hace algunas horas, Valve publicaba una nueva versión beta de su cliente para PC que incluye en su base de datos nuevas entradas relacionadas con películas, música, series de televisión, vídeos en general y extensiones.
Los usuarios de la versión beta del cliente de Steam disponen de un reproductor de música que, pese a estar aún en desarrollo, es totalmente funcional. Es posible que este haya sido un importante paso hacia la distribución de contenidos multimedia a través de su propia compañía (por ejemplo, para incentivar la venta de bandas sonoras). Hasta ahora la empresa distribuye tanto videojuegos como software a través de su página web a la espera de saber si con esto comenzará a distribuir también nuevo contenido.
La idea de comenzar a distribuir también contenido multimedia no es mala y tiene varias ventajas ya que, de tener el mismo éxito que la distribución de videojuegos, podría ser un gran golpe a la piratería ya que, a precios aceptables, los usuarios preferirán comprar sus películas en Steam antes que descargarlas de Internet de manera ilícita. Por ejemplo, en España la llegada de esta plataforma podría ser un gran éxito y un avance en la lucha contra la piratería ya que, de momento, las alternativas legales para adquirir contenidos multimedia a través de Internet escasean, Netflix no termina de llegar a nuestro país y las pocas que hay dejan mucho que desear.
Fuente: TechRadar

FACEBOOK COLOUR CHANGER. Falsa aplicación que roba credenciales de acceso

Facebook colour changer, que así es como se llama la aplicación, se trata en realidad de una aplicación falsa, que indica al usuario que por medio de la aplicación se puede modificar el color azul característico de la red social por otro que el usuario puede elegir.
Pero la finalidad real de esta aplicación no es otra que la de robar las credenciales de acceso y facilitar la llegada de otros programas malware a los equipos de los usuarios. Hay que añadir que esta aplicación afecta a los usuarios de Windows y también a los usuarios de dispositivos Android. Según se ha podido saber, a día de hoy hay cerca de 10.000 cuentas que ya han sido comprometidas, aumentando este número cada día que pasa.
 Cómo se infecta el equipo del usuario
  • Todo parece indicar que gracias a un fallo en la página de aplicaciones de Facebook los ciberdelincuentes han podido integrar código en aplicaciones ya disponibles para mostrar al usuario páginas cuando esta es ejecutada. De esta forma, si por ejemplo instalas una aplicación legítima y la ejecutas, el usuario visualizará una página donde se anuncia Facebook colour changer y dónde el usuario puede ver cuál es su funcionamiento hipotético. En esa misma página al usuario se le invita a visualizar un vídeo demostración o bien a realizar la descarga de la aplicación en nuestro dispositivo.
  • Independientemente de la elección del usuario el resultado es el mismo: descargar una aplicación que permite la llegada de contenido malware al equipo. Pero esto no acaba aquí. Para proceder a la descarga al usuario se le solicita que introduzca el usuario y la contraseña de acceso de la cuenta con la escusa de verificar la identidad. En el momento que el usuario introduce los datos y envía el formulario la cuenta ya ha sido comprometida y las credenciales se encuentran en el servidor de los ciberdelincuentes.
¿Qué sucede cuando el malware se ha instalado?
  • Suponiendo que el usuario ha descargado la aplicación y la ha ejecutado, se encontrará con un problema a la hora de realizar la ejecución de esta, algo que será completamente simulado. A pesar de todo, el malware se ha instalado correctamente y se comenzará a engañar al usuario sobre infecciones de virus falsas en nuestro equipo y problemas con programas que deben ser actualizados, todo esto para que se descarguen muchas más aplicaciones maliciosas y sean instaladas en el equipo.
  • Si se dispone de una herramienta de seguridad en Windows puede evitarse la llegada masiva de malware, sin embargo, en Android esto no es tan fácil y es probable que el terminal esté infectado y el usuario ni siquiera sea consciente.
Fuente: The Hacker News

CISCO. Resuelve una vulnerabilidad descubierta en la implementación del protocolo OSPF

OSPF es uno de los protocolos de routing más importante y utilizado actualmente, es un protocolo de pasarela interior que usa el algoritmo de Dijkstra para calcular la ruta idónea que deben llevar los paquetes hasta su destino. Un fallo en la implementación de este protocolo en equipos Cisco podría permitir que atacantes interrumpan e intercepten el tráfico de varios de sus productos.
Detalle e impacto de la vulnerabilidad
  • El problema afecta al protocolo OSPF y a la lista de estado de las conexiones (LSA). La vulnerabilidad detectada (y ya corregida en la última versión de software) permitiría a un atacante no autenticado tomar el control de la tabla de enrutamiento de OSPF, del tráfico blackhole y también interceptar dicho tráfico.
  • Para conseguir explotar esta vulnerabilidad de forma remota y sin autenticación se deben enviar paquetes específicamente diseñados LSA 1 del protocolo OSPF a través de unicast o multicast al dispositivo vulnerable. Estos paquetes pueden contener rutas falsas que serían propagadas por toda la red. Para llevar a cabo este ataque, el atacante necesita saber la ubicación de la red, la IP del router objetivo y también la secuencia de bases de datos LSA y el ID del router OSPF.
Recursos afectados
  • La vulnerabilidad afeta a todos los equipos que usan IOS, IOS-XE y NX-OS. También afecta al software Cisco ASA, ASA-SM, Cisco Pix Firewall, Cisco Firewall Services Module (FWSM) y la plataforma de clase portadora Cisco ASR 5000.
Recomendación
  • Esta vulnerabilidad se puede mitigar habilitando la autenticación de OSPF. (ver siguiente apartado Documeno Cisco para ver como hacerlo)
Más información
Fuente: Seguridad UNAM

PROGRAMACIÓN Y REDES . Consigue gratis libros en formato PDF

En este artículo se va a hablar de una plataforma web llamada OpenLibra, un portal diseñado para distribuir todo tipo de libros con carácter abierto (OpenSource) de forma totalmente gratuita y para todos los usuarios sin necesidad de registrarse en la plataforma ni introducir ningún tipo de dato personal.
Datos destacados del portal OpenLibra
  • Todos los documentos disponibles en este portal se pueden descargar al ordenador (para guardarlos o copiarlos a un libro electrónico, por ejemplo) o visualizarlos online (siempre que nuestro navegador sea compatible con la visualización de documentos PDF, por ejemplo, Google Chrome).
  • Una de las categorías más interesantes con la que nos encontramos en este portal es con una completa colección de manuales de programación. En OpenLibra disponemos de libros gratuitos para prácticamente cualquier lenguaje de programación: Java, C, C++, .Net, PHP, etc. También disponen de libros sobre programación móvil para aquellos que quieran desarrollar aplicaciones para ese mercado en expansión.
Zona de descarga
  1. Podemos ver y descargar los 667 libros relacionados con programación desde el siguiente enlace. http://www.etnassoft.com/biblioteca/categoria/libros_programacion/
  2. Podemos descargar los 46 libros sobre redes y sysadmin desde el siguiente enlace. http://www.etnassoft.com/biblioteca/categoria/redes_y_sysadmins/
  • A parte de las 2 categorías mencionadas podemos ver en la parte izquierda una serie de categorías adicionales con todo tipo de contenido: idiomas, robótica, desarrollo web, seo, software y varias más.
Para finalizar, destacar que aunque la mayoría de los libros disponibles están en inglés, algunos de ellos también se pueden encontrar en español para facilitar la lectura y la comprensión a aquellos que no entiendan correctamente el idioma. 
Fuente: Puntogeek

DIGIFY. Software para compartir archivos al estilo Snapchat

Siguiendo el modelo de negocio de Snapchat han aparecido otras aplicaciones similares que, lejos de ser un simple cliente de chat, permiten enviar archivos de manera segura y privada por la red a otros contactos estableciendo una fecha de caducidad al archivo a partir de la cual no se pueda acceder a él. Una de estas aplicaciones es Digify.
Las principales características que ofrece Digify a sus usuarios a la hora de compartir archivos son:
  1. Archivos con auto-destrucción. Todos los archivos que se envíen a través de esta plataforma se podrán configurar con un determinado tiempo de vida, es decir, se puede configurar que el archivo esté disponible desde 1 minuto hasta 1 mes. Tras dicho período el archivo es eliminado por completo del dispositivo y ya no será accesible por más tiempo.
  2. Protección anti-copia. Todos los archivos que se envían a través de Digify dependen de él para reproducirse, es decir, que en ningún momento se descarga el archivo en cuestión al dispositivo. También se aplica una protección ante la captura de pantalla para que tampoco pueda ser copiado el contenido del archivo por este método.
  3. El software también muestra en todo momento cuántos usuarios han visto un determinado archivo, las veces que lo han hecho y durante el tiempo que lo han estado viendo de manera que el dueño del archivo sabrá en todo momento el uso que se da a su archivo.
Aunque se trata de una aplicación muy útil debemos tener en cuenta las limitaciones y el peligro que supone enviar archivos privados a través de estas plataformas. No sabemos el uso real que dará el destinatario al archivo enviado ni lo que pasa en los servidores desde que el archivo abandona nuestro equipo hasta que llega al destinatario, por lo que, como en otras ocasiones, no recomendamos utilizarlo con contenido privado o delicado.
Descargas
  • Todos los usuarios que quieran hacer uso de Digify pueden obtener la versión correspondiente a su sistema operativo (Windows, iOS, Android) desde su página web principal. http://www.digify.com/
Fuente: Redeszone.net

NII HOLDINGS. Podría presentar bancarrota

El proveedor de servicios de telefonía móvil NII Holdings Inc, que opera en América Latina usando la marca Nextel, dijo que podría pedir la protección por bancarrota tras dificultades para enfrentar a la competencia en Brasil y México.
Las acciones de NII caían más de un 50 por ciento en las operaciones tras el cierre del mercado regular, a 30 centavos de dólar desde su cierre en 66 centavos en el Nasdaq.
"A pesar de las medidas que hemos tomado para mejorar nuestro desempeño operativo, nuestros esfuerzos no han bastado, lo que ha dejado a la empresa con una posición de liquidez que no es suficiente para sostener el negocio", dijo en un comunicado el presidente ejecutivo de la empresa, Steve Shindler.
NII, que en marzo contrató asesores financieros para que lo asesoraran en una posible venta de la compañía, dijo que no podrá continuar operando a menos que "reestructure sus obligaciones crediticias, encuentre una solución estratégica o una combinación de ambas opciones".
La empresa había dicho que UBS Investment Bank le ayudaría a buscar alternativas, que incluían asociaciones, su venta o la de alguna de sus unidades.
La empresa terminó el segundo trimestre con una deuda neta de 4.800 millones de dólares y 1.000 millones de dólares en efectivo e inversiones.
NII dijo el lunes que está tomando medidas más agresivas para reducir sus costos y que está en conversaciones con sus acreedores para reestructurar deudas.
La empresa está enfrentando una intensa competencia en Brasil y México, sus principales mercados.
La empresa ha estado tratando de frenar una pérdida de clientes corporativos que han sido atraídos por Telefónica Brasil SA y América Móvil de Carlos Slim, que ofrecen planes sin límites y redes más veloces y con mayor cobertura
Fuente: Reuters

AMAZON. Detiene pedidos de algunas películas de Disney

Amazon detuvo pedidos anticipados de algunas películas de Disney, reportó el domingo el Wall Street Journal, en lo que parece otra disputa por contratos luego de que el minorista por internet inició una larga batalla con la editorial Hachette Book Group este año.
Copias físicas de títulos cómo "Maleficent" y "Captain America: The Winter Soldier" no estaban disponibles para ordenar en Amazon.com el domingo.
Las copias digitales de algunas de las películas en cuestión seguían disponibles para realizar el pedido.
Amazon.com no respondió inmediatamente a las solicitudes para que comentaran el reporte. Un portavoz de Disney no quiso referirse al tema.
Amazon ha estado librando una batalla contra Hachette, la cuarta mayor editorial de Estados Unidos, por el precio que el minorista por internet puede aplicar a los libros electrónicos.
Hachette es propiedad de la firma francesa Lagardere.
Un grupo llamado Authors United publicó un comunicado de dos páginas en la edición del domingo del New York Times, criticando a Amazon por detener las reservas de algunos autores de Hachette y por retrasar las entregas de libros de autores publicados por Hachette.
El comunicado fue firmado por más de 900 escritores, incluyendo a Stephen King y a Donna Tartt.
Amazon dice que fijar los precios de los libros electrónicos en 14,99 o 19,99 dólares es demasiado caro. Arguye que libros electrónicos más baratos venden más copias, lo que finalmente genera más ingresos y más regalías para los autores.
Fuente: Reuters

NVIDIA. Lanza una versión de 64 bits de su procesador Tegra K1

   Nvidia ha lanzado una nueva versión de su procesador Tegra K1 de 64 bits para dispositivos móviles, el doble que el modelo anterior. Este procesador es mucho más parecido a los utilizados en el montaje de ordenadores lo que aumentará la fluidez de los procesos en los dispositivos móviles.
   Para mejorar la compatibilidad de "Denver" (sobrenombre que Nvidia le ha dado al modelo de 64 bits), el fabricante ha calcado el sistema de anclaje de la versión anterior del Tegra K1.
   "Denver ha sido diseñado para el más alto rendimiento en procesadores de un sólo núcleo y también da acceso al rendimiento lider del sector de los procesadores de doble núcleo", ha explicado Nvidia en su página web.
   Además, este procesador es capaz de llevar a cabo un proceso llamado 'optimización dinámica del código' (DCO, por sus siglas en inglés), que es capaz de reconocer rutinas de 'software' y las traduce a un microcódigo equivalente que aumenta la velocidad de procesamiento.
   Según parece, los usuarios que quieran probar esta nueva generación de procesadores no tendrán que esperar demasiado ya que, según han informado desde Android Authority, el Nexus 8 sería el primer 'tablet' en integrar este procesador.
   No es de extrañar que, poco a poco, los fabricantes estén centrando sus esfuerzos en desarrollar nuevos procesadores de 64 bits ya que la nueva versión del sistema operativo móvil de Google, Android L, integrará esta tecnología.
Fuente:Portatic / EP

MICROSOFT. Integrará el asistente de voz Cortana dentro de Windows 9

   Durante las últimas semanas, se ha rumoreado acerca de la nueva interfaz de Windows para equipos, hasta ahora en fase beta. Según ZDNet, Microsoft tiene la intención de incorporar su asistente digital, Cortana, en la próxima versión de Windows 9 -conocido en clave como Windows Thresold- que verá la luz probablemente en la primavera de 2015.
   Cortana, la nueva apuesta de Microsoft en el campo de los asistentes virtuales, es la alternativa a Google Now de Google y Siri de Apple, aunque todo apunta a que es una versión mejorada de esta última. Su apariencia es similar a la de Windows Phone, salvo por sus dimensiones, que pasará a ocupar sólo un 25 por ciento de la pantalla del equipo mientras en el teléfono de Microsoft ocupa la pantalla completa.
   Al igual que en Windows Phone 8.1, Cortana será una aplicación independiente respecto al sistema operativo, pero formará parte del paquete básico de Windows 9. La tecnología 'Satori' ('conocimiento' en japonés), dentro del equipo de ingeniería de Bing, se basa en el aprendizaje automático mediante el rastreo del buscador de Microsoft, el cual ha resultado muy eficaz a la hora de responder a las peticiones de los usuarios sobre qué hacer, adónde ir, o cualquier otra información.
   La llegada de Windows 9 se esperaba que fuera una actualización más de Windows 8. Sin embargo, en los últimos días se ha dado un paso más y se ha filtrado que el nuevo sistema operativo llevará consigo nuevas características. Entre ellas, la vuelta a la interfaz tradicional de escritorio, con botón de inicio y la desaparición de la barra Charms. Todo ello por petición popular, ya que muchos usuarios se quedaron anclados en Windows 7 por no estar de acuerdo con la última experiencia de Windows 8.
Fuente:Portatic / EP

APPLE. Comienzan a fabricar el nuevo iPad Air 2 de Apple de 9,7 pulgadas

   La próxima tableta de Apple, presumiblemente llamada iPad Air 2, con pantalla de 9,7 pulgadas ha comenzado a fabricarse en masa, según fuentes internas de los proveedores en Asia de Apple, mientras que la versión mini de 7,9 pulgadas ha entrado en las primeras fases de producción.
   El nuevo iPad de nuevo generación de Apple ha encontrado problemas en su fabricación relacionados con una nueva capa antirreflectante que incorpora para facilitar la lectura en la pantalla. Por el momento, parece que está en proceso de fabricación en masa, según fuentes han compartido con Bloomberg, con el fin de que se presente de forma oficial al final del presente trimestre o a principios del próximo.
   Por su parte, las mismas fuentes han asegurado que han empezado las primeras fases de producción de la versión mini del iPad, una tableta iOS de 7,9 pulgadas y que podría estar lista para su venta a finales de 2014.
   Las tabletas de nueva generación de Apple, que se han dado a conocer como iPad Air 2, incorporarían sensor de huellas dactilares y tecnología Touch ID, según las últimas imágenes filtradas el pasado mes de junio. Asimismo, el diseño de la carcasa, según imágenes compartidas hace unos días, sitúa el micrófono junto a la cámara trasera, mientras que los puertos de salida de los altavoces estarían en un lateral y los controles de volumen, incrustados en la carcasa.
   Poco se sabe de las fechas concretas que Apple baraja para la presentación y puesta a la venta de sus nuevos productos, aunque existen rumores que apuestan por un evento especial para el 9 de septiembre en el que la compañía de Cupertino podría dar a conocer sus próximas apuestas tanto en dispositivos móviles.
Fuente:Portatic / EP

THERM-APP. La nueva cámara térmica para Android

   Therm-App es la innovadora herramienta de Opgal, una compañía especializada en imagen térmica y tecnología de infrarrojos, diseñada para transformar los teléfonos inteligentes Android en auténticas cámaras térmicas con solo instalar esta herramienta capaz de captar imágenes nocturnas de largo alcance en alta resolución sin perder ningún tipo de detalles.
   Therm-App se activa por medio de una conexión microUSB y USB OTG. Automáticamente, la cámara se conecta al dispositivo gracias a la aplicación Therm-App, disponible para Android en Google Play. A partir de ese momento, el 'smartphone' se transforma en una cámara de gran potencia que muestra imágenes térmicas, con visión nocturna en escala de grises así como un mapa de temperatura de color. Estas imágenes pueden ser grabadas y compartidas a través de las redes sociales o cualquier aplicación de mensajería estándar.
   Por otra parte, Therm-App cuenta con una serie de accesorios que varían según la funcionalidad que se le quiera otorgar, sin que el usuario se preocupe demasiado de la energía que consume del dispositivo móvil (menos de 0.5W).
   Desde la web oficial, ofrecen un listado de teléfonos Android que son compatibles con la nueva cámara térmica. La compra de Therm-App supone un desembolso de aproximadamente 1.600 dólares (1.200 euros), aunque en su web disponen actualmente de una promoción limitada, a 999 dólares (764 euros) la unidad.
Fuente:Portatic / EP

IBM. Compra la compañía de seguridad cloud Lighthouse Security Group

IBM con esta adquisición podrá reforzar sus capacidades para autenticar usuarios en un mundo cada vez más móvil.
El mundo tecnológico ha cambiado sustancialmente con la ubicuidad que proporcionan avances como el cloud computing y, muy especialmente, los dispositivos móviles con conexión a Internet.
“Ahora las empresas deben ser capaces de verificar quién está accediendo a sus sistemas, datos y red, y si tienen derecho a hacerlo, desde múltiples puntos”, comentan desde IBM. “En esta nueva era, la gestión de la identidad y el acceso se ha convertido en la primera línea de defensa frente a potenciales violaciones de datos”, añade.
Así es como argumenta el Gigante Azul su última compra de una compañía. El candidato elegido en esta ocasión ha sido Lighthouse Security Group, filial de Lighthouse Computer Services, cuyas “operaciones comerciales” acaban de cambiar de dueños.
Además de engrosar su ya numerosa plantilla de más de 6.000 investigadores de seguridad con nuevo talento, IBM se hace con tecnología como Lighthouse Gateway a través de esta operación. Dicha tecnología está especializada en cuestiones de blindaje de identidad directamente en la nube, por lo que sus dueños pueden comprometerse a garantizar la seguridad de los usuarios.
Fuente: Silicon Week.es

FOTOGRAFIA. Científicos japoneses crean cámara 1.000 veces más veloces que actuales

Dos universidades japonesas han desarrollado una revolucionaria cámara fotográfica que permite tomar imágenes a una velocidad que resulta estratosférica.
Japón se ha situado a la vanguardia en materia de avances en el sector de las cámaras con el desarrollo de una nuevo prototipo que destaca por ser capaz de tomar imágenes con una rapidez 1.000 veces superior a los actuales modelos de alta velocidad.
El nuevo invento nipón permite capturar imágenes que no se pueden visualizar en una única toma, como pueden ser reacciones químicas, exponen en el Wall Street Journal.
Para lograrlo emplea una nueva tecnología bautizada como STAMP, que hace que la cámara pueda registrar imágenes de forma consecutiva en menos de un trillón de segundo a través de su obturador óptico, dejando atrás las marcas logradas por los modelos actuales que emplean obturadores electrónicos y mecánicos.
En total, han colaborado en el proyecto 12 investigadores de las Universidades de Tokyo y Keio, y sus creadores aseguran que sus esfuerzos se centran ahora en disminuir el tamaño de su prototipo, que actualmente asciende a 1 metro cuadrado.
Además, sostienen que la nueva cámara podrá emplearse en fábricas de producción de semiconductores o en el campo médico, concretamente en la mejora de las terapias con ultrasonidos.
Fuente: Silicon Week.es

SAMSUNG. Así es el futuro Galaxy Note 4

Acaban de filtrarse imágenes sobre la futura Samsung Galaxy Note 4, la nueva phablet que la compañía surcoreana dará a conocer el próximo 3 de septiembre.
Galaxy Note 4, la nueva phablet de Samsung llegará con algunas novedades en el diseño frente a sus predecesoras, a tenor de las fotografías desveladas por el site GSM Arena.
La parte trasera del dispositivo móvil presenta ahora un acabado que emplea un material que parece similar al cuero y en el marco apuesta por el metal.
Las perspectivas de Samsung con esta nueva tableta pasan por enganchar a los usuarios de dispositivos de gama alta que necesitan una pantalla de mayor tamaño y una batería más duradera.
Se espera que el nuevo Galaxy Note 4 vea la luz el próximo 3 de septiembre, antes de la feria IFA de Berlín, una estrategia que ya realizó el año pasado para presentar el modelo Galaxy Note 3.
En lo que respecta las características técnicas del Galaxy Note 4, se especula con que tendrá una pantalla de 5,7 pulgadas de alta resolución, junto a un procesador Snapdragon 805 de cuatro núcleos a 2,5 Mhz, cámara trasera de 13mp y delantera de 3mp, así como 3GB de memoria RAM y una batería que será de un mínimo de 3.000 mAh.
Fuente: Silicon Week.es

SKYPE. Continuará con el soporte para OS X 10.5

Mientras los usuarios de OS X 10.6 “Snow Leopard”, OS X 10.7 “Lion” y OS X 10.8 “Mountain Lion” tendrán que pasarse a Skype 6.15, los de OS X 10.5 “Leopard” contarán con una versión particular.
Ante las dudas que han ido manifestando sobre el futuro los usuarios de OS X, el sistema operativo que da vida a los dispositivos portátiles y de escritorio de Mac, Skype se ha visto obligada a emitir una aclaración sobre qué se pueden esperar en materia de soporte. Y lo ha hecho a través de un mensaje en su foro.
Aunque Skype jubilará la versión 6.14 de su software y todas las numeraciones inferiores para OS X, eso no quiere decir que los usuarios se vayan a ver desamparados de ahora en adelante. Todavía seguirá siendo posible utilizar Skype en ordenadores gobernados por las ediciones OS X 10.5 “Leopard“, OS X 10.6 “Snow Leopard“, OS X 10.7 “Lion” y OS X 10.8 “Mountain Lion“.
Para la primera de ellas se estaría trabajando en una versión “que pronto estará disponible para descarga”, según explican sus responsables. Mientras que para las otras tres bastaría con pasarse a Skype 6.15, accesible desde este enlace a la página oficial del proyecto y que garantiza el uso de las funciones básicas del servicio de mensajería, incluyendo las conversaciones en grupo.
Obviamente, quienes cuenten con la versión más reciente de todas, OS X 10.9 “Mavericks”, pueden emplear directamente Skype 6.19.
A pesar de que Skype preferiría que su comunidad de usuarios de OS X al completo cumpliese con este último requisito, el de combinar OS X 10.9 con Skye 6.19, ha querido dejar claro que “Skype seguirá estando disponible en OS X 10.5 a 10.8 y no es necesario actualizar a Mavericks” ni, por supuesto, al inminente “Yosemite”
Fuente: Silicon Week.es

ALIANZA. IBM y Shanghai Wind Information juntas para la gestión de riesgos financieros

Tras firmar un acuerdo, la compañía china comenzará a aplicar tecnología para el análisis de datos en la nube como IBM Algo Risk Service on Cloud.
A pesar de las disputas que se han venido encadenando durante los últimos meses entre Estados Unidos y China y algunos de sus referentes tecnológicos en materia de seguridad, y muy especialmente por supuestos casos de espionaje, IBM acaba de firmar un importante acuerdo con Shanghai Wind Information, también conocida como Wind Info.
Esta compañía provee servicios a 9 de cada 10 empresas de corte financiero en China, según datos oficiales, lo que significa que sus soluciones son utilizadas por “prácticamente todos los gerentes bancarios y de activos en el país” asiático.
En ese ecosistema es precisamente donde se va a sumergir ahora el Gigante Azul, que será el encargado de armar a Wind Info con herramientas cloud para análisis de datos que permitan “gestionar mejor los riesgos financieros”.
“A medida que los mercados financieros chinos siguen creciendo no sólo en tamaño, sino también en complejidad, inversores de todo el mundo buscan invertir en esta región”, contextualiza el vicepresidente de la compañía china, Jin Jian, al hablar sobre la alianza con IBM, añadiendo que quieren ofrecer a sus clientes “las herramientas de más alto nivel para que puedan cumplir con los requisitos reglamentarios y para ayudar a mejorar la rentabilidad”.
Está previsto que el software implementado por Wind Info para alcanzar estos objetivos sea IBM Algo Risk Service on Cloud e IBM Algo One Risk Aggregator.
Fuente: Silicon Week.es

FACEBOOK. Aumenta sus niveles de eficiencia energética

Siguiendo con sus indagaciones sobre energía, Facebook ya ha conseguido rebajar hasta un 15% el consumo de su infraestructura de software gracias a la tecnología Autoscale.
Tirar del carro de Open Compute Project no es todo lo que Facebook está haciendo en materia de Green IT.
Además de probar con el desarrollo de nuevos servidores y centros de datos orientados a empresas web, la red social también se ha marcado un objetivo de mayor eficiencia energética a la hora de manejar su infraestructura de software.
Así lo ha explicado en un post en el Engineering Blog su ingeniero Quiang Wu al hablar de Autoscale.
¿Y qué es Autoscale? Sería “un sistema para equilibrar cargas” novedoso  que, básicamente, cambia “la forma en que la carga se distribuye a los diferentes servidores web en un clúster”, concentrándola “en una unidad de servidor hasta que tenga por lo menos una carga de trabajo de nivel medio”, y que “ya ha demostrado un importante ahorro energético”, en palabras de Wu.
En concreto, Facebook habla de ahorros de entre el 10 y el 15% en ciclos que duran un total de 24 horas. Cabe esperar que, si se continúa perfeccionando el funcionamiento de esta tecnología, la cifra final acabe siendo incluso mayor.
Fuente: Silicon Week.es

NEXUS 8. Filtradas las especificaciones de la próxima tableta será casi una ‘Nexus ′

Filtradas las especificaciones de la próxima tableta de Google, fabricada por HTC. Costará 399 dólares y llevará Android L y una pantalla de 8,9 pulgadas.
A medida que se acerca el momento del lanzamiento de la próxima tableta de Google, anunciada en junio, vamos conociendo más datos sobre su posible fecha de salida al mercado, el precio y las  especificaciones de la Nexus 8. Un dispositivo que bien podría llamarse Nexus 9 si tenemos en cuenta el tamaño de su pantalla: 8,9 pulgadas.
Según Tech News, que ha filtrado un vídeo con las primeras imágenes, la Nexus 8 montará en su interior un procesador nVidia Tegra de 64 bits, con 4 GB de RAM. Contará con dos cámaras: una trasera de 8 megapíxeles y otra frontal de 1,6 megapíxeles. Conexiones 4G, NFC y GPS completan sus especificaciones. El sistema operativo sería, naturalmente, la última versión: Android L.
Teniendo en cuenta que las características de la Nexus 8 superan claramente a las de su predecesora, Tech News apunta a que costará más que la Nexus 7; en torno a los 399 dólares para la versión básica en Estados Unidos.
Aun así, sería un precio competitivo para una tableta con unas especificaciones interesantes que aspira a plantar cara al iPad Mini 2 de Apple. La Nexus 8 tendrá una tableta gemela que se distribuirá bajo la marca HTC, no se sabe aún si con el nombre de Flounder o Volantis.
Respecto a la fecha de lanzamiento, se barajan varios rumores. Unos sostienen que HTC anunciará el Nexus 8 en un evento el 19 de agosto en Nueva York. Otros apuntan a que el Nexus 8 se dará a conocer cuando Google lance Android L, es decir, en otoño. Esta tesis tiene más visos de realidad, toda vez que Google suele lanzar un nuevo dispositivo Nexus a la par que libera una nueva versión de Android. Así, el smartphone Nexus 5 y la plataforma Android 4.4 KitKat llegaron en octubre y noviembre del año pasado.
Fuente: ITespresso.es

APPLE. Gestiona alianzas estratégicas para el lanzamiento de HealthKit

El gigante tecnológico tiene la intención de que su sistema de gestión centralizada de datos de la salud, HealthKit, se convierta en una pieza clave de una iniciativa más amplia en la asistencia sanitaria móvil.
Apple ha empezado a mover alianzas estratégicas en el campo de la esalud para implantar su servicio HealthKit en el mercado, como recoge Reuters.
Aunque no se sabe si las conversaciones llegarán a buen puerto, el objetivo del gigante tecnológico es ofrecer un sistema que centralice los datos de la salud de los pacientes, como la presión arterial, el pulso, el peso, etc.
Actualmente, estos datos se recogen en miles de aplicaciones de software de atención de la salud de terceros y dispositivos médicos, pero no se almacenan de forma centralizada. Apple espera que con su sistema mejorar el seguimiento de los pacientes entre diferentes consultas -con el consentimiento del paciente- para que los médicos puedan tomar decisiones más efectivas sobre el diagnóstico y el tratamiento.
Apple no ha divulgado muchos detalles específicos sobre HealthKit, que se espera que sea incorporado en el iPhone 6 que llegará en septiembre. El fabricante tiene la intención de que HealthKit se convierta en una pieza clave de una iniciativa más amplia en la asistencia sanitaria móvil – un campo fértil que los rivales Google y Samsung también están explorando.
Pero algunas implementaciones con HealthKit puede ser un desafío debido a la web de la privacidad y los requisitos reglamentarios y muchos sistemas de TI de décadas de antigüedad, dijo Morgan Reed, director ejecutivo de ACT, una organización con sede en Washington que representa a los desarrolladores de aplicaciones móviles.
Apple no quiso hacer comentarios sobre las alianzas para HealthKit.
La compañía ha explicado cómo se recopilan y almacenan los datos en su sistema. Un conmutador opcional permitirá a los pacientes que decidan si quieren compartir datos de aplicaciones de terceros con aplicaciones de salud principal de Apple. Y si los pacientes optan por almacenar datos sensibles de salud en iCloud estarán encriptados.
Fuente: Silicon News.es

GOOGLE. Alianza con NEC para la construcción de un cable ‘Trans-Pacífico’

Un consorcio en el que destaca la presencia de empresas como Google y NEC, trabajará en el desarrollo y construcción de un sistema de comunicaciones “Trans-Pacífico”.
El nuevo proyecto, que tienen el nombre en clave de “Faster” buscará hacer frente a la creciente demanda de datos generada en los servicios de banda ancha y las aplicaciones móviles, tanto de usuarios particulares como de empresas.
Urs Hölzle, vicepresidente sénior de Infraestructura Técnica para la Plataforma Google Cloud, ha comentado que el proyecto se enmarca dentro del objetivo de su compañía de mejorar los servicios móviles para los usuarios de Android.
Woohyong Choi, miembro del consejo ejecutivo de FASTER, ha explicado que el proyecto creará cables de telecomunicaciones submarinos que permitirán conectar varias partes del mundo pertenecientes a la conocida como ruta “Trans-Pacífica”.
En concreto, se extenderá a lo largo de la costa Oeste de Estados Unidos, en las zonas de Los Ángeles, San Francisco, Seattle y Portland, mientras que en el lado asiático lo hará en dos ubicaciones en Japón, facilitando la conexión con otros sistemas de cable en Asia, informan en ZDNet.
Actualmente el consorcio tiene un valor de 300 millones de dólares y junto a las mencionadas Google y NEC, también participan en él China Mobile International, China Telecom Global, Global Transit, KDDI y SingTel.
En cuanto a las fechas de desarrollo, está previsto que el proyecto comience de forma inmediata y la red de comunicaciones submarinas pueda estar operativa durante el segundo trimestre del año 2016.
Fuente: Silicon News.es

SEAGATE. Invertirá en nuevos centros de producción de discos duros

La empresa de discos duros va a llevar a cabo una inversión equivalente a 327,51 millones de dólares para aumentar sus centros de producción en Malasia.
Seagate, gigante estadounidense de la industria de los discos duros, tiene previsto invertir 1.050 millones de ringgits en Malasia (cantidad equivalente a los 327,51 millones de dólares), con el fin de adquirir terrenos en el país del sudeste asiático.
La idea de la compañía es realizar esa inversión económica en el estado malayo de Penang a lo largo de los próximos 5 años.
En concreto, Seagate se ha hecho con la propiedad de terrenos edificables, adquiriendo una extensión total de hasta 40 acres en una primera fase, y también ha logrado una opción de compra que podrá ejercitar si deseara contar con 30 acres más.
Para Malasia son buenos tiempos en lo relacionado con las empresas productoras de tecnología de almacenamiento, ya que el pasado mes de junio se desveló que Sandisk invertirá el equivalente a 374,3 millones de dólares para construir una fábrica dedicada a la producción de memorias flash.
Fuente: Silicon News.es

SAMSUNG. Trabaja en un teléfono con pantalla de tres caras

El dispositivo podría entrar en producción a finales de este año y en principio saldría al mercado solo para los usuarios surcoreanos.
De acuerdo con un proveedor local, la compañía trabaja sobre un dispositivo con una nueva pantalla que podría ver la luz este mismo año, tal y como recoge CNet.
Siguiendo la tendencia del Samsung Galaxy Round, Samsung ha iniciado las pruebas de pantallas de tres caras para su próxima incorporación en dispositivos móviles. Como ya adelantó el año pasado, el fabricante utilizará para estos desarrollos una versión mejorada de su tecnología Youm para pantallas flexibles OLED.
La tecnología se llevaba rumoreando desde hacía tiempo, pero finalmente parece haber ganado peso, según esta fuente que asegura que el dispositivo revelado podría entrar en producción a finales de este año.
Un teléfono con pantalla de tres caras podría ser lo que Kim Hyeon Jun, director ejecutivo de la División de Negocio Móvil de Samsung, expuso a los analistas durante la conferencia de resultados del segundo trimestre. “Aunque no puedo hablar de los detalles, estamos pensando en anunciar un modelo insignia con una pantalla de gran innovación, un atractivo teléfono que aprovechará materiales de última generación”, declaró el directivo.
Las pantallas de tres caras se fabricarán con un sustrato de plástico de cantidades limitadas y que es difícil de trabajar. Si el nuevo dispositivo sale al mercado a finales de este año es muy probable que se limite al público surcoreano, según la información filtrada.
Fuente: Silicon News.es

HEXACÓPTERO CHINO. Que puede con 10 kilos de peso por 5.000 dólares

EL hexacóptero de la compañía china Ehang,  que llegará a Kickstarter el próximo mes de septiembre y que presume de ofrecer vuelos con una autonomía comprendida entre los 30 y 40 minutos por carga, una increíble cobertura de 5 kilómetros de alcance y un cuerpo fabricado completamente en fibra de carbono.
 Sus creadores no han querido dar más detalles por el momento, aunque sí han confirmado que podrá con una carga máxima de 10 kilos, por lo que podría ser un aliado perfecto para aquellos profesionales que quieran realizar tomas aéreas con un equipo pesado (el doble de peso que el S900 de DJI). Lamentablemente su precio seguirá siendo un impedimento para muchos, ya que su etiqueta acabará marcando unos 5.000 dólares. Aún así esperaremos al mes que viene para ver el resto de detalles que esconde este interesante drone. En la galería que tienes más arriba también podrás ver el pequeño de la familia, un modelo más modesto cuyo precio es de 550 dólares.
Fuente: Engadget.com

El Nokia Lumia 830 tendría cámara de 20 MP

Si bien el 830 se considera un teléfono celular de rango medio, el blog TKTechNews asegura que tendría una cámara similar a la de otros Nokia de alta gama.
 El sucesor del Nokia Lumia 820 se prepara para hacer su debut.
Casi dos años después de que el Lumia 820 salió al mercado, su sucesor, el Nokia Lumia 830, estaría listo para debut.
Si bien el Lumia 830, conocido internamente como 'Train', se perfila como un teléfono celular de rango medio, podría contar con una cámara de 20 megapixeles. Así lo afirmó el bloguero de TKTechNews, el sitio que filtró por primera vez toda la información del Samsung Galaxy S5 Active tiempo antes de que éste saliera al mercado.
Entre otras especificaciones, el Nokia Lumia 830 tendría una pantalla de 4.5 pulgadas con resolución de 720p; una ranura para expandir el almacenamiento con una tarjeta microSD; soporte para redes 4G LTE y Windows 8.1.
Fuente: Cnet.com

10 de agosto de 2014

EEUU..Podría ocultar un nuevo “Snowden” en la red

Varios delegados federales del gobierno han afirmado el temor de que una segunda persona, oculta hasta ahora, esté liberando documentos clasificados e información privada de forma similar a como hizo Edward Snowden hace algo más de un año.
El documento filtrado en cuestión y que ha levantado las sospechas del gobierno hacia nuevas filtraciones muestra el 40% de una larga lista con supuestos ciudadanos sospechosos de ser terroristas. Igualmente también se ha mostrado una lista con una serie de personas a las que se les ha prohibido volar a Estados Unidos por “motivos desconocidos”.
Estas 2 listas filtradas forman parte de una mucho más grande conocida como TIDE (Terrorist Identities Datamart Environment). Esta lista incluye todo tipo de datos (personales, identificativos, biométricos, etc) de más de 700.000 personas sospechosas y tienen acceso a ella varios organismos gubernamentales como la CIA, NSA e incluso el FBI.
Esta información llega en un mal momento para la imagen internacional de la tierra de la libertad, donde otros países como Rusia y China han prohibido las ventas y el uso de software como Windows 8 y las suites de seguridad de Symantec por ser sospechosos de colaborar en los espionajes internacionales.
Fuente: InfoSecurity

FBI. Utiliza malware para controlar a los visitantes de las webs

Con el fin de poder seguir castigando las malas acciones en la red, el FBI quiere acabar prácticamente con todo el anonimato que los usuarios convencionales puedan conseguir.
El FBI pretende infectar con un malware drive-by-download (malware que se descarga de forma totalmente oculta al usuario sin la necesidad de interacción por parte del mismo) a todos los usuarios de la red de manera que puedan estar constantemente controlados e identificados en toda su actividad de Internet. Esta técnica ya lleva algún tiempo siendo utilizada contra posibles sospechosos, aunque no ha sido hasta ahora cuando el FBI planea una expansión total al 100% de los usuarios de Internet.
A falta de confirmación por parte del FBI o de otra organización gubernamental, este método atenta directamente contra la privacidad y la presunción de inocencia, aparte la ilegalidad respecto del “modus operandi” del gobierno de los Estados Unidos, en relación a todos los usuarios de internet, incluidos los propios estadounidenses.
Esta técnica ha sido desarrollada por el FBI especialmente para la red Tor
  • El FBI está constantemente buscando cómo identificar a los usuarios de la red Tor, que permite a cualquier usuario ocultar completamente su identidad en la red pudiendo navegar y generar actividad en la red de forma totalmente oculta y anónima sin que nadie pueda identificarlo fácilmente. Con el fin de dar un paso adelante en la identificación de usuarios, el FBI ha desarrollado diferente malware que ayude activamente a esta tarea.
  • Infectando tanto a los usuarios directamente (aprovechando las conflictivas backdoors del software y del hardware) como los diferentes servidores web con este malware diseñado por el gobierno, la agencia de seguridad puede llegar a lograr identificar a los usuarios que acceden a diferentes páginas web tanto a través de la web normal como de esta tecnología de enrutamiento y obtener más información sobre la actividad de cada uno. Pese a ello, infectar la Deep Web es bastante más complicado que hacerlo a una página web convencional donde sabes físicamente dónde se encuentran los servidores, por lo que la organización gubernamental deberá seguir trabajando en este tema y centrar su actividad en la infección de los usuarios si quiere seguir identificando a los mismos.
Fuente: WeLiveSecurity

XIAOMI. Los móviles de la compañía envían información del usario a servidores chinos

Recientemente, se ha empezado a hablar de la posibilidad de que los móviles chinos de la popular marca Xiaomi, estén enviando nuestra información a China. Esta información se envía en segundo plano a un servidor remoto de Xiaomi con información privada del usuario, incluso se ha hablado de que estos terminales tienen preinstaladas aplicaciones sospechosas (spyware).
Un investigador de seguridad ha comprobado con su Xiaomi RedMi 1S si esta información es cierta. Para las pruebas realizadas, el investigador sacó de la caja su nuevo terminal, sin ninguna cuenta instalada ni tampoco configurado ningún servicio en la nube.
Los pasos que él realizó con el terminal recién venido de fábrica fueron los siguientes:
  1. Insertó la tarjeta SIM del operador
  2. Se conectó vía Wi-Fi a su red inalámbrica.
  3. Habilitó el GPS
  4. Agregó un nuevo contacto a la agenda.
  5. Envió y recibió un mensaje SMS y un mensaje MMS.
  6. Realizó una llamada telefónica y también recibió una llamada.
Al inicio del terminal, comprobó que el teléfono envía de forma automática el nombre del operador de telefonía móvil al servidor “api.account.xiaomi.com“. Posteriormente también envió el IMEI y el número de teléfono a este servidor. 
Cuando agregó un número de teléfono en la agenda e hizo la prueba con los mensajes SMS, también fueron reenviados al servidor remoto de Xiaomi. Por último, se conectó e inició sesión en “Mi Cloud” (la nube de Xiaomi similar a iCloud) y comprobó que también envió los detalles del IMSI, el IMEI y el número de teléfono nuevamente.
Con todos estos datos, se puede confirmar que el fabricante Xiaomi sí está enviando información a un servidor remoto.
Fuente: F-Secure

CHINA. Prohíbe compra de productos Apple con dinero público

   China ha prohibido la compra de diez de los productos de Apple con dinero público para las instituciones estatales por motivos de seguridad, según han informado fuentes oficiales a Bloomberg.
   El gobierno chino, a través de la Comisión Nacional de Desarrollo y Reforma y el Ministerio de Economía, ha establecido una lista de productos que pueden adquirirse con dinero público para su uso en la Administración, en la que no figuran diez de los productos de Apple, especialmente iPads y Mac.
   China es un mercado importante para Apple, donde la compañía de Cupertino ha facturado, en el segundo cuarto de 2014, el 16 por ciento de sus ingresos, según datos de Bloomberg. Además, las ventas de iPads y Mac se han incrementado en un 51 por ciento y en un 39 por ciento, respectivamente, según ha comentado el CEO de Apple, Tim Cook.
 Siguiendo los pasos de Rusia
  • Rusia ha solicitado en el mes de julio a las compañías Apple, Microsoft y SAP el código fuente de sus productos, con el objetivo de asegurarse de que ninguna de estas compañías utiliza sus productos como herramientas de espionaje dentro de las fronteras rusas.
  • Con esta medida, y según declaraciones del ministro de Comunicaciones ruso Nikolai Nikiforov recogidas por Reuters, Rusia quiere asegurase de que se respetan los derechos de los consumidores y de las empresas en relación con los datos privados guardados en los dispositivos que utilizan, así como garantizar la seguridad de los intereses nacionales.
Fuente: Europa Press

EPIC TURLA. . La trama de espionaje en la que también ha caído España

Epic Turla es la última acción de ciberdelincuencia que tiene en jaque a la comunidad internacional.
Mientras Kaspersky Lab habla de medio millar de IPs afectadas en unos 45 países, Symantec cree que detrás de la campaña se encuentra algún Estado.
Y es que, aunque la mayor parte de las víctimas que ha ido recolectando desde su aparición son países del Este y Oriente Medio, su pista también se ha diseminado por potencias como Estados Unidos o la propia Europa. En el Viejo Continente, Francia estaría siendo el país más castigado, aunque España también aparece en la lista. Kaspersky Lab habla de medio millar de IPs afectadas en “más de 45 países”.
Tipos de objetivos atacados
  • Aquellos que tienen un corte puramente gubernamental, como Ministerios, embajadas y entidades de inteligencia, pero también hay casos de organizaciones educativas, de investigación y farmacéuticas que han caído en sus redes.
  • Con esta clase de víctimas, parece sencillo deducir que los atacantes están llevando a cabo operaciones de espionaje para recabar información sensible. Otra compañías de seguridad de prestigio como Symantec cree que “sus acciones podrían contar con el apoyo de algún Estado, por los objetivos elegidos y la avanzada naturaleza del código malicioso”.
Detalle del malware
  • Epic Turla utiliza una mezcla explosiva de técnicas de ingeniería social, exploits tipo Día Cero, troyanos y waterholering.
  • Aunque lo más curioso de todo es que los expertos han encontrado conexiones entre la amenaza de Turla, también conocida como Uroburos, y Epic o Epiccosplay, de ahí que se haya acuñado ya la expresión Epic Turla y se esté considerando como “la misma amenaza”. A mayores, se ha descubierto cierta vinculación con Cobra y con Miniduke.
Fuente: Silicon Week.es

BLACK HAT. Dos mil millones de dispositivos de “Internet de las Cosas” expuestos a hackers

Según Mathew Solnik y Marc Blanchou, investigadores de la empresa de seguridad Accuvant, más de 2 mil millones de dispositivos estarían expuestos a intrusiones debido a vulnerabilidades detectadas en el software de administración remota de smartphones
En su intervención en la conferencia Black Hat en Las Vegas, Solnik y Blanchou describieron una serie de fallos de seguridad en Android, Blackberry y un pequeño número de dispositivos iOS, con nivel de riesgo variable dependiendo de la compañía fabricante, marca y modelo.
Las vulnerabilidades habían sido descubiertas en implementaciones de gran propagación, desplegadas mediante el protocolo de administración OMA-DM, explicaron ambos expertos, agregando que el procedimiento permite a los operadores desplegar de forma remota actualizaciones de firmware, modificar configuración de conexiones de datos, instalar aplicaciones, bloquear dispositivos y borrar sus contenidos.
Éstas características suelen estar presentes en computadoras portátiles, tabletas, y un número cada vez mayor de dispositivos conectados a Internet, como parte de la “Internet de las Cosas”.
Con el fin de demostrar el tipo de riesgos a los que están expuestos estos dispositivos, Solnik y Blanchou plantearon el ejemplo de un protocolo de Red Bend Software que, según aseguraron, estaría instalado en el 70-90% de smartphones vendidos en todo el mundo.
Según indicaron, el software puede ser controlado fácilmente mediante el número IMEI y una clave secreta estática, que es compartida por todos los dispositivos de un operador telefónico determinado, los cuales pueden ser fácilmente adquiridos por un atacante, según señalaron ambos expertos.
Los expertos de Accuvant agregaron que estas vulnerabilidades estarían presentes en el software de cliente OMA-DM, desarrollado también por otras empresas.
Accuvant dice haber informado de la vulnerabilidad a Red Bend Software, que reaccionó inmediatamente distribuyendo parches entre los fabricantes.
Fuente:  Diarioti.com

ENCRIPTACION. Google y Yahoo! trabajan juntas en correo unificado encriptado

   Los de los mayores gigantes de Internet y proveedores de servicios de correo electrónico, Google y Yahoo!, están trabajando en un sistema de encriptación unificada para emails.
   Ya se conocía el esfuerzo de Google en este sentido, con la reciente extensión End-to-end para Chrome, que encripta todos los correos electrónicos.
   Ahora, ha sido Yahoo! la que ha anunciado que sus correos estarán encriptados en todo el proceso para 2015. Además, el jefe de información de la compañía, Alex Stamos, anunció en la conferencia de seguridad Black Hat que el sistema será compatible con el de Google.
   Esto quiere decir que los correos que se crucen entre los usuarios de los servicios de ambas compañías, Gmail y Yahoo! Mail, estarán encriptados. Google tiene más de 425 millones de usuarios y Yahoo más de 270, así que no se trata de una cuestión baladí.
   Resulta importante que dos compañías tan importantes como Google y Yahoo se unan en un tema como este, especialmente después de la reciente polémica sobre privacidad tras los éxitos de Gmail rastreando los correos de sus usuarios. Que todos los emails estén encriptados y el rastreo lo hagan "robots" seguramente deje mucho más tranquilos a muchos usuarios.
Fuente: Europa Press

CLOUD COMPUTING . ¿Qué es y en que consiste?

 El cómputo en la nube es un término que se ha adoptado para describir una nueva forma de almacenamiento y transferencia de datos, la cual permite a los usuarios tener acceso de manera rápida y sencilla a aplicaciones, servicios, información, imágenes y videos desde cualquier dispositivo, sin importar el lugar geográfico en el que se encuentren.
Resumen de los diferentes estudios realizados al respecto
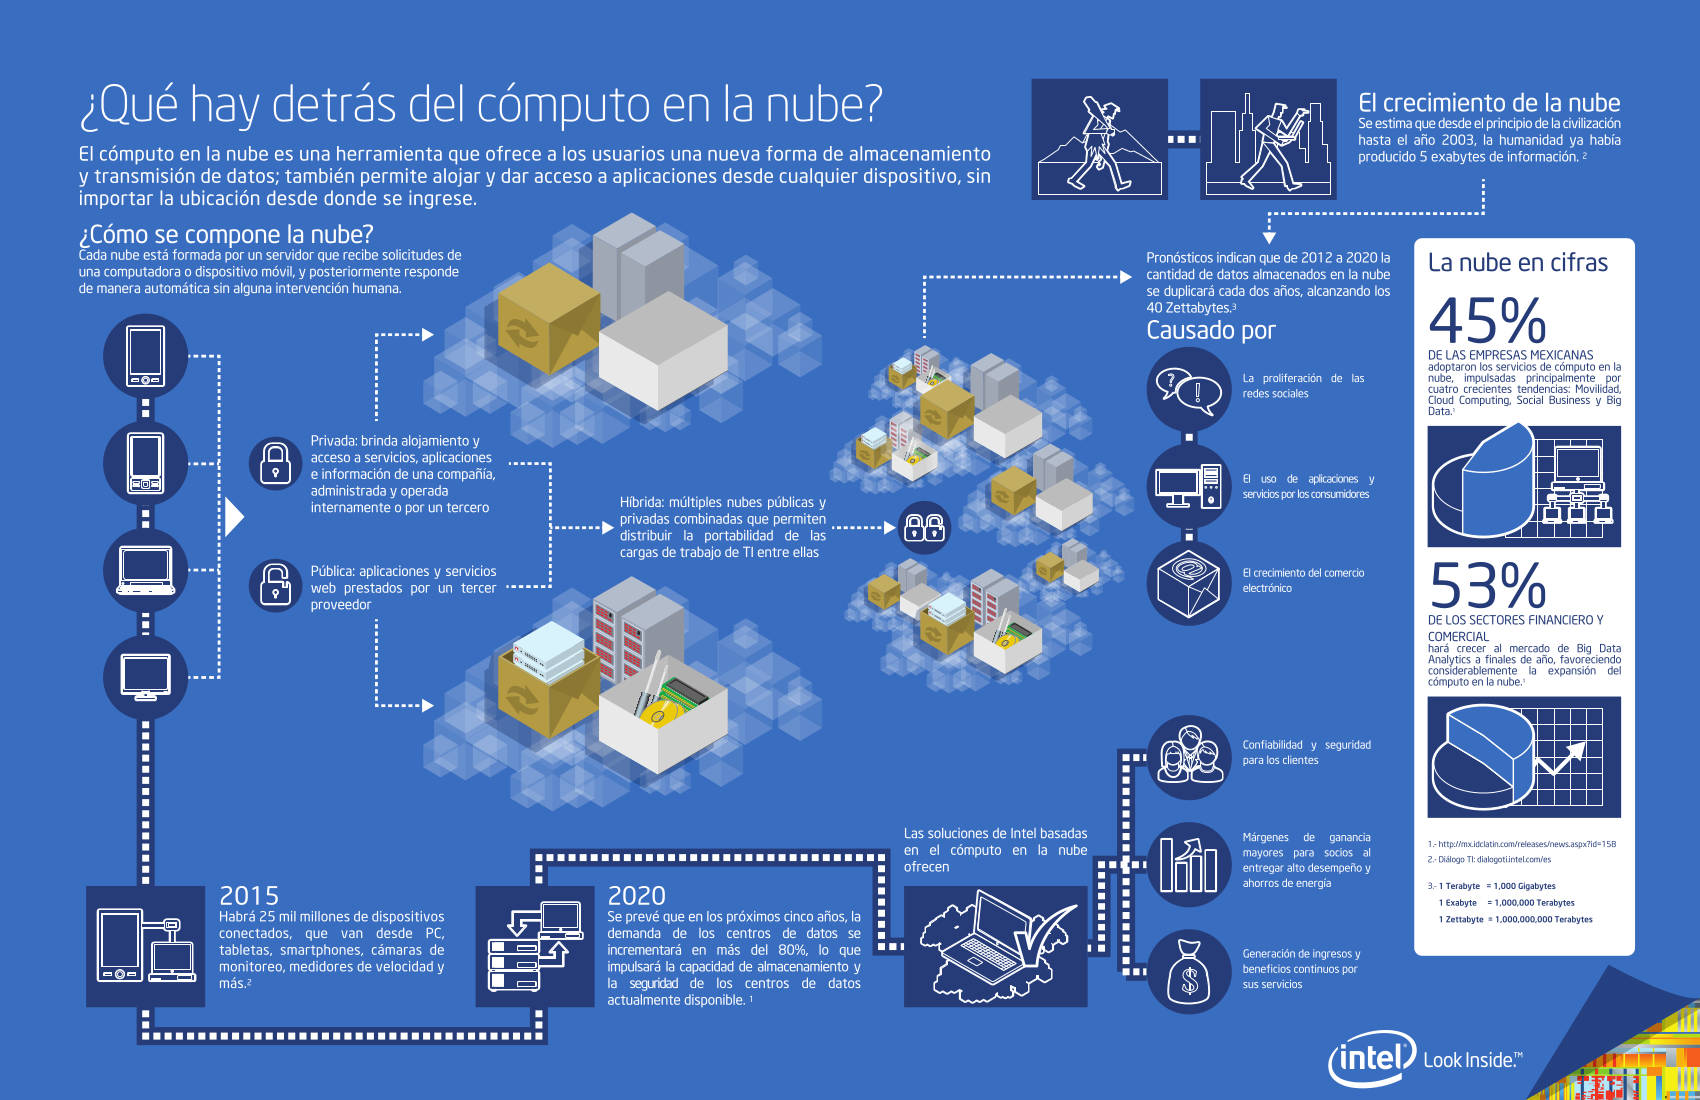
  • Esto es posible gracias a la capacidad de cómputo y procesamiento colectivo de miles de servidores conectados entre sí, diseñados para recibir solicitudes provenientes de dispositivos como smartphones, tabletas, computadoras, entre otros, para después responderlas de manera automática sin alguna intervención humana. Intel lo explica mediante infografía completa (mirar apartado de este post "más información").
  • La popularidad de adopción del cómputo en la nube entre miles de usuarios y empresas ha ocasionado un crecimiento exponencial en los últimos años.
  • Según estudios realizados, se estima que el 45% de las compañías mexicanas adoptaron algún servicio de cómputo en la nube principalmente por las cuatro crecientes tendencias que existen en la actualidad: 1)Movilidad, 2) Big Data, 3) Cloud Computing, 4) Social Business.
  • Asimismo, la creciente generación de datos, mejor conocida como Big Data, en los sectores financiero y comercial, harán crecer al mercado de Big Data Analytics en un 53% para este 2014.
  • Ejemplificando la evolución exponencial que han tenido los servicios computacionales, se estima que desde el principio de la civilización hasta el año 2013, la humanidad había producido 5 Exabytes de información (1 Exabyte equivale a 1 millón de Terabytes); hoy en día, se estima que de 2012 a 2020 la cantidad de datos almacenados en la nube se duplicará cada dos años, alcanzando los 40 Zettabytes (1 Zettabyte equivale a mil millones de Terabytes).
  •  Actualmente existen tres rubros que caracterizan a todas las nubes del mundo:
  1. Nube privada.- brinda almacenamiento y acceso a servicios, información y aplicaciones únicamente a los usuarios pertenecientes a la organización. Puede cubrir las necesidades del sector empresarial y gubernamental gracias la privacidad y seguridad de datos que la caracterizan
  2. Nube pública.- proporciona acceso y almacenamiento de datos, aplicaciones y servicios a cualquier usuario. Ésta categoría es muy amigable y permite al usuario aprovechar un gran abanico de aplicaciones y servicios, como lo pueden ser las redes sociales, servicios de correo, reproducción de música y video, entre otros
  3. Nube híbrida.- está compuesta por múltiples nubes públicas y privadas que permiten distribuir las cargas computacionales de trabajo entre cada una de ellas
Cabe señalar que cada nube está compuesta por un servidor independiente y pueden conectarse entre sí para mejorar su capacidad de almacenamiento, desempeño y facilidad para diversificar tareas al momento de resolver pesadas cargas de trabajo, además de permitir ser configurado con facilidad para satisfacer las necesidades computacionales del cliente.
  • Para continuar satisfaciendo la demanda de recursos computacionales que se requieren hoy en día, es necesario continuar desarrollando nuevas soluciones que proporcionen altos niveles de desempeño y eficiencia, y que a su vez puedan ofrecer una reducción en el consumo de energía eléctrica y costos en mantenimiento.
Más información
Fuente: Diario.com